
Iga kord, kui külaline küsib Wi-Fi parooli, tehakse vaikset arhitektuurilist otsust. Kui jagate oma esmase traadita võrgu mandaate, satub selle inimese telefon või sülearvuti samasse levidomeeni kui teie failiserver, printerid, kaamerasalvesti ja kõik ühendatud nutiseadmed. Spetsiaalne külalisvõrk muudab selle avatud ukse kontrollitud koridoriks: külastajad saavad oodatud internetiühenduse, samal ajal kui kõik teie kodu või ettevõtte jaoks oluline jääb nähtamatuks ja kättesaamatuks.
Allpool käsitleme korralikult isoleeritud külaliste traadita juurdepääsu arhitektuuri – alates ühe märkeruuduga külaliste režiimist koduruuteris kuni VLAN-põhise segmenteerimiseni mitme ligipääsupunkti vahel – ja katame poliitikad, mis eristavad kosmeetilist žesti tegelikust turvapiirist.
Mis tegelikult juhtub, kui külalised ühinevad peamise WLAN-iga
Samasse traadita võrku ühendatud kliendid jagavad tavaliselt Layer 2 segmenti. Seetõttu saab iga ühendatud seade ARP ja mDNS-i abil naabreid tuvastada, avatud porte skannida, kaitsmata failijagamisi sirvida ja proovida sisse logida haldusliidestesse. Selleks pole vaja eriteadmisi: tasuta nutitelefoni rakendused kaardistavad terve alamvõrgu sekunditega ja loetlevad kõik kättesaadavad seadmed koos nende tootjanime ja avatud teenustega.
Oht on harva külaline iseenesest. Oht on külalise seade. Töövõtja sülearvuti, mis sisaldab ussi, rakendusi täis telefon või ohustatud tahvelarvuti skannib kõiki võrke, millega see ühineb, automaatselt ja vaikselt. Tasasel võrgul saab see pahavara otsejuurdepääsu NAS-kastidele nõrkade paroolidega, IP-kaameratele, mis kasutavad mahajäetud püsivara, ja kontoriseadmetele, mida pole kunagi vaenuliku liikluse vastu tugevdatud.
- Külgsuunaline liikumine: lunavara, mis jõuab ühte masinasse, otsib koheselt jagatud kaustu, varukoopiaid ja kaugtöölauateenuseid naaberseadmetelt.
- Andmete avalikustamine: meediaserverid, võrgukettad ja printerijärjekorrad lubavad sageli LAN-i sees autentimata lugemisjuurdepääsu.
- Ribalaiuse konkurents: üks pilvevarukoopia või videoüleslaadimine külalise seadmelt võib VoIP-kõned ja ärirakendused ilma jätta võimsusest.
- Vastutus: kui kogu liiklus lahkub ühe jagatud ühenduse kaudu, muutub külastajate tegevuse eraldamine teie omast tagantjärele peaaegu võimatuks.
Kaks eraldamise taset: külaliste SSID ja VLAN
Esimene tase: sisseehitatud külaliste režiim
Peaaegu kõik kaasaegsed ruuterid pakuvad külaliste SSID-d, mis blokeerib juurdepääsu sisemisele alamvõrgule ühe lülitiga. Õigesti lubatuna annab see külastajatele teise võrgunime, teise parooli ja tulemüürireegli, mis lubab liiklust ainult internetti. Korterite ja väikeste majapidamiste jaoks on see tavaliselt piisav, tingimusel et kliendi isolatsioon on samuti sisse lülitatud, nii et külaliste seadmed ei näe üksteist.
Teine tase: VLAN-põhine segmenteerimine
Kontorid, kliinikud ja poed vajavad tavaliselt rohkem kui ühte ligipääsupunkti, mistõttu 802.1Q VLAN-sildistamine on õige tööriist. Külaliste SSID kaardistatakse igas ligipääsupunktis oma VLAN-i, halduslüliti kannab sildistatud liiklust ning ruuter või tulemüür jõustab segmentidevahelise piiri. Tulemus skaleerub puhtalt: kümned raadiod saavad edastada üht järjepidevat külalisvõrku, samal ajal kui poliitika jääb tsentraliseerituks ühte kohta.
VLAN-eraldamine võimaldab ka täpsemat kontrolli: spetsiaalne DHCP-ulatus lühikeste rendiaegadega, eraldi DNS-filtreerimine külastajatele ja segmendipõhised ribalaiuse piirmäärad, mis tagavad alati piisava võimsuse tööliiklusele.
Riistvara kontrollnimekiri enne ostmist
Mitte iga ruuteri või ligipääsupunktina müüdav seade ei isoleeri liiklust korralikult. DistriNode'i edasimüüjatele tarnitavate tootevalikute hulgas eristavad alltoodud võimalused järjekindlalt seadmeid, mis suudavad jõustada tegelikku külalispiiri, seadmetest, mis edastavad lihtsalt teist võrgunime.
- Multi-SSID tugi võimalusega kaardistada iga SSID eraldi VLAN-i.
- Kliendi isolatsioon (mõnikord nimetatakse AP isolatsiooniks) seadistatav võrgupõhiselt, mitte globaalselt.
- WPA2/WPA3 segarežiim, et ka vanemad külaliste seadmed saaksid turvaliselt ühenduda.
- Kiirusepiirang SSID või kliendi kohta, mida jõustatakse raadios endas, mitte allavoolu.
- Kinnipidamisportaali tugi, kas sisseehitatud või välise kontrolleri kaudu.
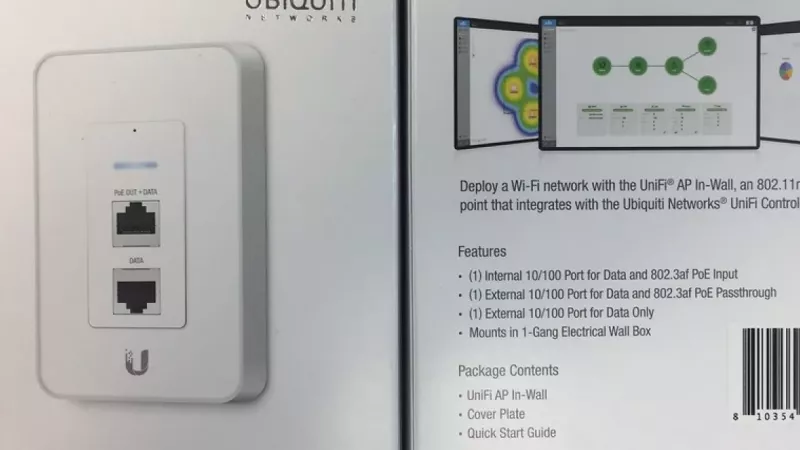
Sobivad mudelid on saadaval mõlemas traadita infrastruktuuri kategoorias: eraldiseisvad traadita ruuterid ühe seadmega juurutusteks ja kontrolleri poolt hallatavad traadita ligipääsupunktid hoonetele, mis vajavad ühtlast katvust mitmes ruumis või korrusel.
Külaliste kogemuse kujundamine
Kinnipidamisportaal ja kasutustingimused
Kinnipidamisportaal on leht, mida külastaja enne juurdepääsu saamist näeb. Lisaks brändingule on sellel kaks praktilist ülesannet: esitada aktsepteeritava kasutuse tingimused ja vajadusel koguda nõusolek. Hoidke see ühel ekraanil ühe nupuga – iga täiendav sisendväli vähendab mõõdetavalt edukaid sisselogimisi ja suurendab abitaotlusi töötajatelt.
Ribalaius ja õiglus
Varuge võimsust liiklusele, mis arveid maksab. Levinud lähtepunkt on piirata külalissegmenti umbes veerandile kogu allalaadimisvõimsusest ja piirata iga klienti mõne megabitiga sekundis – piisavalt sõnumite saatmiseks, veebisirvimiseks ja standarddefinitsiooniga video vaatamiseks, kuid mitte piisavalt, et üks seade monopoliseeriks ühenduse. Õhuaja-õigluse seaded ligipääsupunktis takistavad lisaks aeglasel pärandkliendil teiste sama raadio kasutajate läbilaskevõimet alla tõmmata.
Külalisvõrk ei ole viisakusfunktsioon. See on turvapiir, mis juhtumisi on mugav külastajatele.
Seaded, mida enamik paigaldusi unustab
- Keelake täielikult haldusjuurdepääs külalissegmendist, sealhulgas lüüsi haldusliidese kättesaadavus.
- Lülitage WPS igas raadios välja; PIN-põhine WPS on endiselt triviaalselt jõuga murrav ja õõnestab muidu tugevat parooli.
- Vahetage külalisparooli regulaarselt – kontorites kord kvartalis, kohtades, mis võõrustavad avalikkust, pärast iga üritust.
- Suunake külalissegment oma DNS-resolveri juurde pahavara filtreerimisega, mitte ei paljastage sisemist.
- Planeerige külalis-SSID välja lülitamine väljaspool lahtiolekuaegu, kui kasutusjuhtum seda võimaldab.
- Logige DHCP rendid koos ajatemplitega, et tegevust saaks seostada, kui ISP-lt kunagi kaebus saabub.
Korduma kippuvad küsimused
Kas külalis-SSID aeglustab peamist võrku?
Iga täiendav SSID lisab vähesel määral halduskoormust, kuna majakad tarbivad õhuaega isegi siis, kui kliente pole ühendatud. Ühe või kahe lisavõrgu korral on mõju tühine; praktiline mõju tuleb külaliste liiklusest endast, mida just SSID-põhised kiirusepiirangud on mõeldud kontrollima.
Kas kliendi isolatsioon põhivõrgus on vastuvõetav asendus?
Ei. Kliendi isolatsioon takistab ainult traadita seadmetel omavahel suhtlemast; see ei takista külalisel jõudmast juhtmega seadmeteni, nagu serverid, printerid või kaamerasalvestid. Ainult eraldi alamvõrk koos tulemüürireeglitega segmentide vahel pakub sellist piiri.
Kas üks külalisvõrk võib hõlmata mitut ligipääsupunkti?
Jah, ja igas mitme AP-ga hoones peaks see nii olema. Edastage sama külalis-SSID igast ligipääsupunktist ja sildistage see samasse VLAN-i; rändavad külastajad säilitavad seejärel oma seansi, samal ajal kui poliitika on kogu saidil ühtne.
Kuhu peaksid nutikodu ja asjade interneti seadmed ühenduma?
Ideaalis oma kolmandasse segmenti. Kui riistvara toetab ainult kahte võrku, kuuluvad asjade interneti seadmed külalispoolele – nad vajavad internetti, mitte teie sülearvuteid. Seadmed, millele peate otse juurde pääsema, nagu võrgujagaja, on erand ja vajavad selgesõnalisi tulemüürireegleid, mitte üldist luba.
Parooliga kaitstud külalis-Wi-Fi või avatud kinnipidamisportaal – kumb on parem?
Kodude ja kontorite jaoks on WPA2/WPA3 parool mõistlik vaikevalik, kuna see krüpteerib liikluse õhu kaudu. Avalikud kohad, mis soovivad hõõrdumatut juurdepääsu, võivad käitada avatud võrku koos kinnipidamisportaaliga, aktsepteerides, et õhuühendus on krüptimata ja kompenseerides seda range kliendiisolatsiooni ja agressiivsete seansi ajalõppudega.
Kui palju külaliskliendid üks ligipääsupunkt suudab teenindada?
Tavapärane riistvara halveneb märgatavalt rohkem kui kahekümne kuni kolmekümne aktiivse kliendi puhul raadio kohta; äriklassi ligipääsupunktid esitavad testitud samaaegsuse arvud oma andmelehtedel. Kui teie koht võõrustab regulaarselt rohkemaid külastajaid, planeerige mitu ligipääsupunkti mittekattuvatele kanalitele, mitte ühte ülekoormatud seadet.
Jäta kommentaar